Мошеннические приложения угрожают пользователям Android
фото: 110km
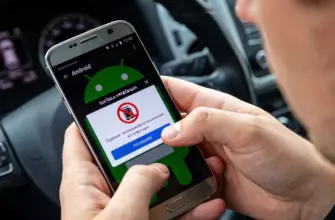
Пользователи смартфонов на базе Android оказались под угрозой из-за новой схемы мошенничества, которая включает в себя вредоносные APK-файлы, маскирующиеся под официальные приложения нефтегазовых компаний. Злоумышленники предлагают привлекательные предложения, такие как скидки на топливо и удобный поиск автозаправок, однако на деле скрывают опасность для безопасности данных своих жертв.
Мошенники создали фальшивый сайт, визуально похожий на ресурс известной нефтяной компании. На этом сайте размещены поддельные отзывы и описание несуществующих функций, таких как карты расположения АЗС и информация о наличии топлива. Эти уловки направлены на то, чтобы убедить пользователей загрузить вредоносное приложение, обещающее доступ к выгодным предложениям.
Установка такого приложения может привести к утечке личной информации и финансовых данных. Вредоносное ПО способно перехватывать SMS-сообщения, получать доступ к камере и банковским приложениям, а также захватывать коды подтверждения, что позволяет мошенникам завладеть учетными записями и осуществлять несанкционированные переводы средств.
Специалисты рекомендуют обращать внимание на ряд признаков, указывающих на возможную угрозу. Например, если приложение запрашивает доступ к камере или SMS без явной необходимости, это может быть тревожным сигналом. Часто такие программы не выполняют заявленных функций и продолжают работать в фоновом режиме, а также могут вызывать замедление работы устройства, быстрое разряжение аккумулятора и появление неизвестных приложений.
Система Google Play Защита может помочь в идентификации вредоносных приложений, сканируя их при установке и периодически проверяя уже загруженные. Однако установка APK-файлов из сторонних источников остается уязвимостью, которую активно используют мошенники.
Если вредоносное приложение уже установлено, простого удаления может оказаться недостаточно. В таких случаях рекомендуется использовать антивирусные программы, а в более сложных ситуациях — сделать резервную копию данных и переустановить систему, предварительно сохранив все необходимые файлы и избегая переноса подозрительных приложений.
Пользователям стоит помнить, что безопаснее всего загружать приложения только из официальных источников и не доверять ссылкам из мессенджеров и сомнительных сайтов. Осторожность и бдительность в условиях растущих угроз со стороны киберпреступников помогут защитить личные данные и финансы.
Источник