
Эксперты по кибербезопасности подчеркивают, что современные автомобили всё более напоминают «компьютеры на колёсах», что делает их уязвимыми для удалённых атак. В рамках недавнего исследования была выявлена уязвимость, позволяющая вредоносному коду скрытно функционировать в мультимедийной системе. Рассмотрим, какие устройства находятся под угрозой и насколько вероятен взлом критически важных систем управления.
- Как проходила атака
- Где находятся потенциальные точки доступа
- Последствия заражения и реакция вендора
- Опыт других стран и российская практика
- Как меняется отношение к кибербезопасности
- Регулирование и стандарты
- Что важно при оценке защищённости
- Российская и европейская практики в контексте китайских автомобилей
Как проходила атака
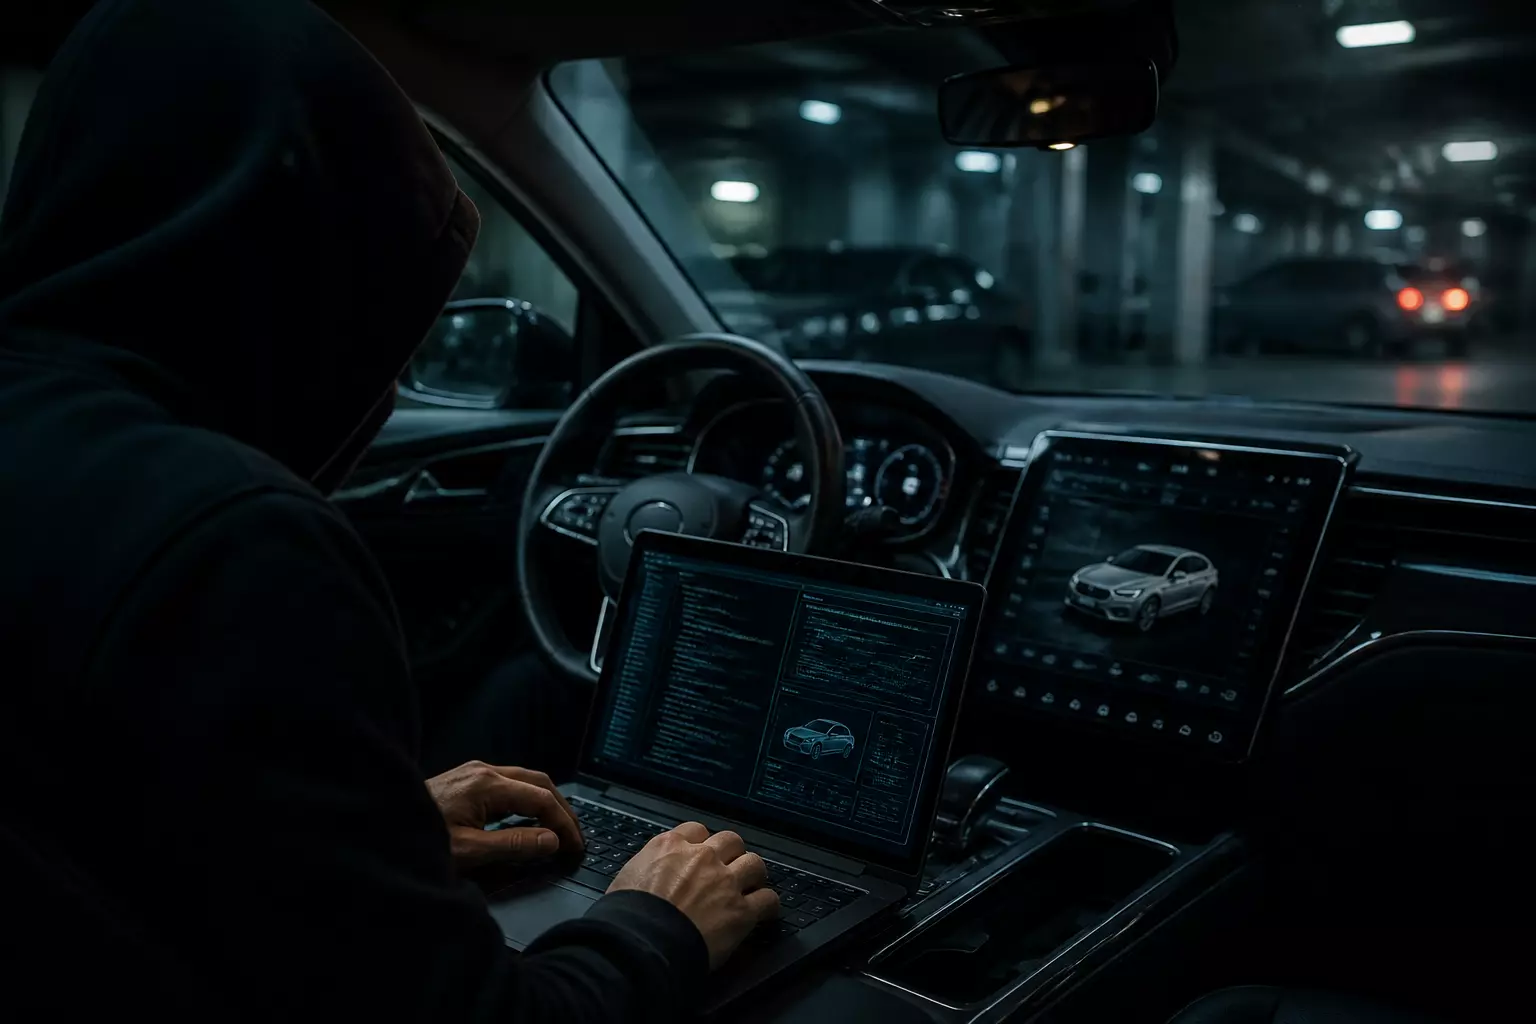
В ходе исследования, проведенного Kaspersky, злоумышленники воспользовались механизмом автоматического обновления приложений мультимедийной системы, работающей на базе Android. Водителю не требовалось вручную загружать файлы или переходить по ссылкам — распространение вредоносного кода происходило через стандартный процесс обновлений.
Где находятся потенциальные точки доступа
Андрей Карабань, менеджер по продукту в области разработки решений для защиты транспорта на базе KasperskyOS, обозначил ключевые точки входа для атак: электронные блоки управления (ECU), беспроводные интерфейсы, телематические модули и мобильные приложения. Он также выделил обновления программного обеспечения как отдельный вектор риска.
Карабань отметил, что уровень защиты варьируется в зависимости от марки и модели автомобиля, архитектуры, защищённости каналов связи и скорости, с которой производитель устраняет уязвимости и выпускает патчи.
Последствия заражения и реакция вендора
После проникновения в систему вредоносный код мог работать в фоновом режиме, устанавливать дополнительные приложения и использовать сетевое подключение автомобиля. В данном случае тормоза не были затронуты, и злоумышленники не получили доступа к рулевому управлению или двигателю.
Поставщик программного обеспечения DoFun был уведомлён о произошедшем инциденте и выпустил соответствующее исправление.
Опыт других стран и российская практика
Карабань отметил, что в некоторых странах уже сталкивались с аналогичными угрозами и накопили опыт борьбы с ними, который в России пока не используется в полной мере. Эксперт выразил надежду на улучшение ситуации.
Как меняется отношение к кибербезопасности
Алексей Лукацкий, бизнес-консультант по информационной безопасности в Positive Technologies, объяснил, что ранее внимание к электронным системам автомобилей было недостаточным из-за отсутствия массовых атак. С увеличением функциональности и числа подключённых сервисов возрастает и количество потенциальных уязвимостей: электронные блоки, телематика, беспроводные интерфейсы, мобильные приложения и механизмы удалённых обновлений.
Регулирование и стандарты
Международные требования обязывают автопроизводителей управлять киберрисками на протяжении всего жизненного цикла автомобиля. Регламент UNECE R155 предполагает внедрение системы управления кибербезопасностью (CSMS) и оценку рисков для каждого типа транспортного средства. UNECE R156 регулирует процесс обновления программного обеспечения через систему SUMS, обязывая производителей контролировать изменения и обеспечивать их безопасную установку.
В Европейском союзе Regulation (EU) 2019/2144 стал обязательным для новых моделей с 6 июля 2022 года, а с 7 июля 2024 года требования распространяются на все новые легковые автомобили, фургоны, грузовики и автобусы.
Дополнительно действуют стандарты ISO/SAE 21434 для безопасности разработки и управления рисками, а для защиты информации в цепочках поставок применяется TISAX. В совокупности R155 и R156 определяют обязанности производителей по кибербезопасности и процедурам обновлений.
Что важно при оценке защищённости
Наличие подключённых сервисов не всегда говорит о низком уровне защиты: при оценке безопасности важен комплексный анализ угроз, аудит реализованных мер и проверка процессов реагирования на инциденты. Производитель обязан следить за эксплуатацией уязвимостей и оперативно реагировать после начала продаж.
Российская и европейская практики в контексте китайских автомобилей
В России вопрос кибербезопасности стоит особенно остро из-за ограниченного выбора альтернатив китайским автомобилям — по словам Лукацкого, универсального решения пока не существует.
В Европе китайские марки подвергаются критике в сфере кибербезопасности: появляются вопросы к работе камер, телематики и передачи данных. Однако ограничения на использование подключённых автомобилей вблизи военных объектов не являются прямым доказательством кибератак или шпионажа. Для объективной оценки конкретных моделей необходимы независимые испытания, информация об обнаруженных уязвимостях и подтверждение соответствия требованиям R155 и R156, а также правилам обработки данных.