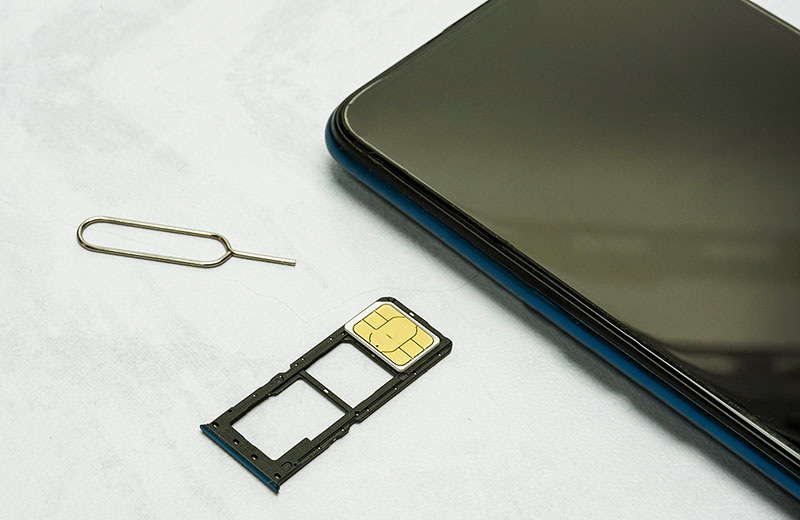
SIM-карты, обычно воспринимаемые как простые чипы, на самом деле являются сложными микрокомпьютерами. На недавней конференции USENIX WOOT в Балтиморе, состоявшейся 10 августа 2026 года, исследователи из Бирмингемского университета и компании Fuzzware представили результаты, которые подчеркивают уязвимость этих устройств.
Исследование продемонстрировало, что компрометированная SIM-карта может позволить злоумышленникам перехватить управление не только смартфоном, но и другими устройствами, такими как зарядные станции для электромобилей или промышленные системы.
Команда специалистов разработала диагностический инструмент под названием CATana и протестировала 26 различных устройств, работающих на разных операционных системах. Как объяснил доцент Бирмингемского университета Мариус Мюнх, уязвимости связаны с особенностями архитектуры сотовой связи, встроенными в технические спецификации.
Из-за этого возникают уязвимости, которые, хотя и соответствуют стандартам, могут быть использованы в атакующих целях.
Как штатные функции SIM открывают доступ для хакеров

Основная угроза не заключается в программных ошибках, а в самой архитектуре сотовых сетей. Технология Proactive SIM предоставляет картам возможность напрямую взаимодействовать с модемами устройств.
Ключевым инструментом для такого контроля являются AT-команды, разработанные в 1980-х для старых модемов, но ставшие универсальными для современных технологий связи. Если SIM-карта отправляет команду, модем выполняет её без дополнительных проверок.
Исследователи использовали CATana, чтобы продемонстрировать этот риск. В их выборку вошли 18 смартфонов и восемь IoT-устройств, ответственных за сотовую связь в интернете вещей. Устройства стали подчиняться AT-командам, что дало команде исследователей скрытый контроль над ними.
Авторы исследования смогли выполнить произвольный код, украсть аппаратные идентификаторы и заставить заблокированные Android-устройства открывать фишинговые сайты.
Кроме того, они принудительно переводили устройства с защищённых сетей 4G на устаревший 2G, что создавало дополнительные риски. В некоторых случаях им удалось полностью отключить аппаратуру дистанционно.
Невидимая угроза для инфраструктуры

Телефоны — лишь часть общей проблемы. Угроза для инфраструктуры умных городов может оказаться гораздо более серьезной.
Промышленные маршрутизаторы, системы бортовой автоматики и зарядные терминалы обычно разрабатываются с учетом строгих стандартов безопасности. Инженеры закрывают USB-порты и ограничивают удалённый доступ, однако слот для SIM-карты остается уязвимым местом.
Вредоносные программы или скомпрометированные чипы могут попасть в системы через уязвимости в обновлениях программного обеспечения, из-за недобросовестных операторов или на этапе производства.
Как отметил Кристиан Чович из Fuzzware, индустрия долгое время недооценивала опасности, связанные с враждебными SIM-картами. После передачи выводов производителям и ассоциации GSMA на рынке начались работы над защитными исправлениями.
Обновленные прошивки призваны блокировать несанкционированные AT-команды на уровне модема. Хотя специалисты уже много лет предупреждают о рисках, связанные с SIM-картами, эти сценарии редко учитываются в корпоративных моделях угроз.
Пока обновления не будут внедрены на все устройства, уязвимости SIM-карт останутся серьезной угрозой, демонстрируя, что доверие к устаревшим стандартам может обернуться значительными проблемами.